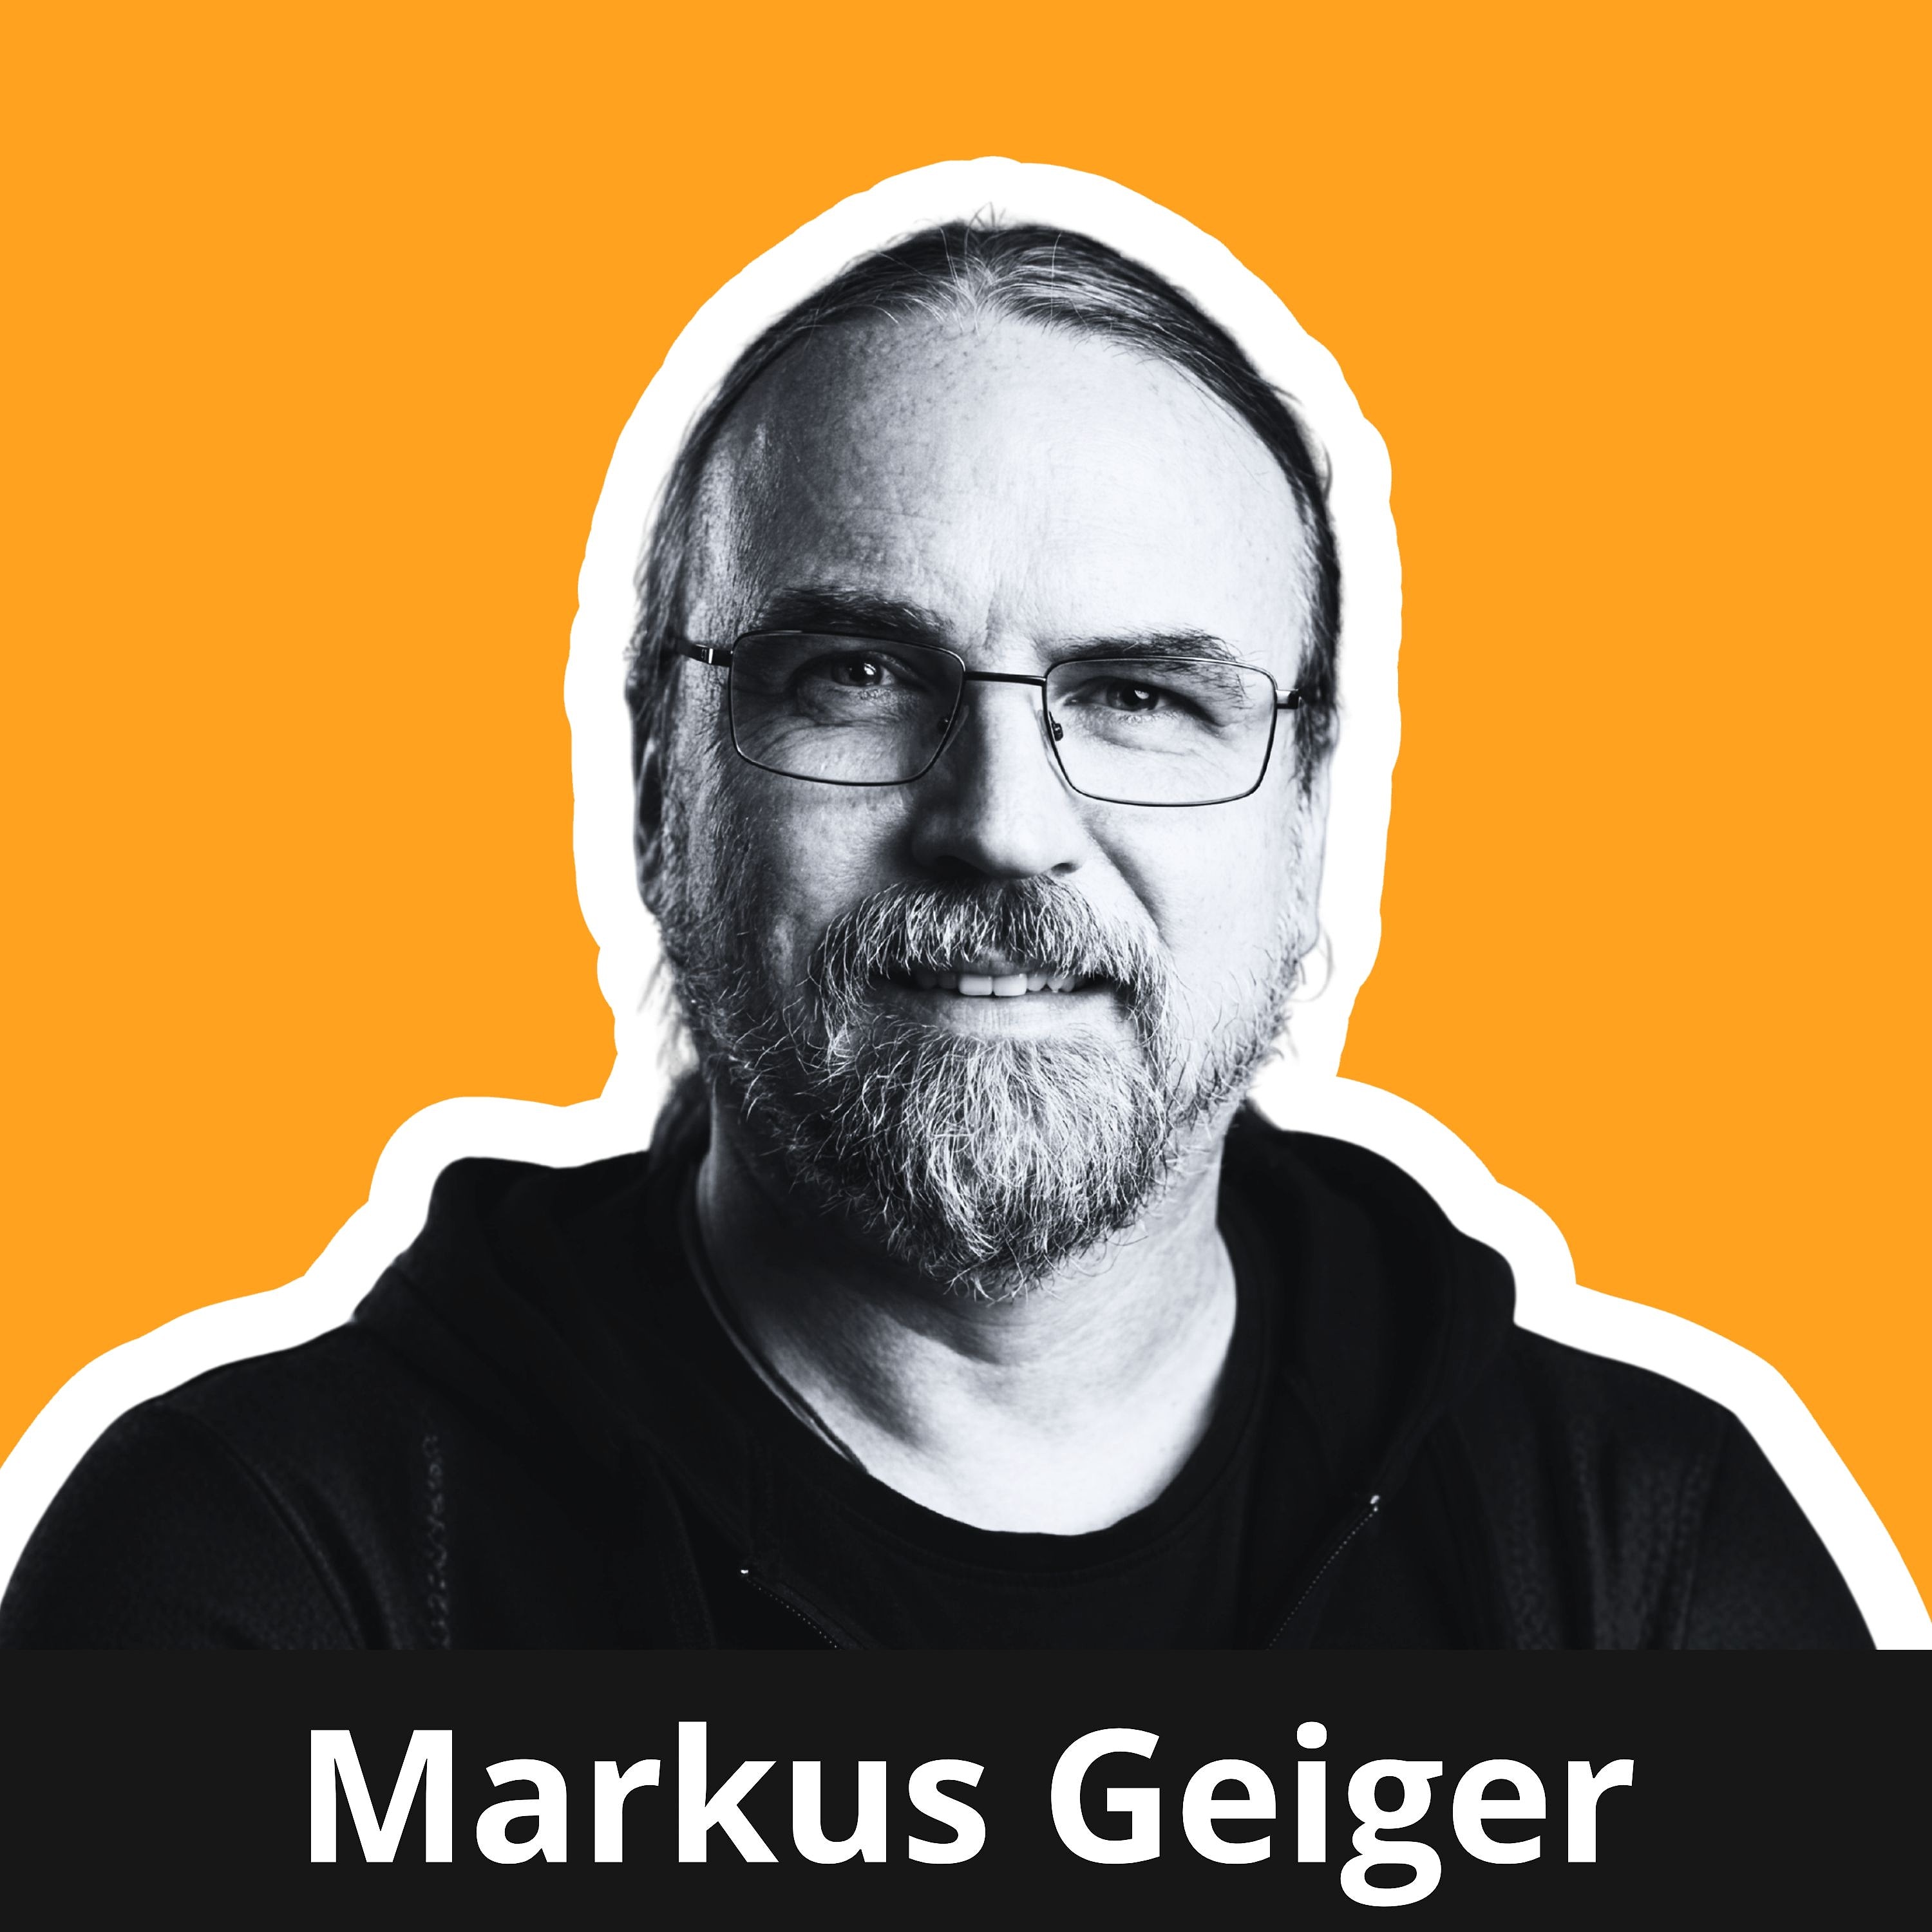
Security Requirements: Erst Assets, dann Anforderungen - Markus Geiger
Diesmal spreche ich mit Markus Geiger über ein Problem, das viele Tester kennen: Security Requirements sind oft so abstrakt formuliert, dass man damit beim Testen wenig anfangen kann. Markus zeigt, wie man über konkrete Schutzziele wie Vertraulichkeit, Integrität und Verfügbarkeit spricht – und warum Teams ohne Security-Experten mit einfachen Methoden wie Threat-Modeling-Kartenspielen selbst herausfinden können, wo ihre Schwachstellen liegen.
You May Also Like
Chat GPT Infinite Intelligence
Sol Good Network
The Good Tech Companies
HackerNoon
AI Fire Daily
AIFire.co
Caffe 2.0
Valentino Spataro
Tech Update | BNR
BNR Nieuwsradio

Two Blokes Talking Tech
Trevor Long and Stephen Fenech
Al otro lado del micrófono
Jorge Marín Nieto - Editor de podcast en EOVE Productora
The TED AI Show
TED
Thinking Crypto News & Interviews
Tony Edward

This Week in Startups
Jason Calacanis
Chat GPT Infinite Intelligence
Sol Good Network
The Good Tech Companies
HackerNoon
AI Fire Daily
AIFire.co
Caffe 2.0
Valentino Spataro
Tech Update | BNR
BNR Nieuwsradio
Two Blokes Talking Tech
Trevor Long and Stephen Fenech
Al otro lado del micrófono
Jorge Marín Nieto - Editor de podcast en EOVE Productora
The TED AI Show
TED
Thinking Crypto News & Interviews
Tony Edward
This Week in Startups
Jason Calacanis
Community discussion