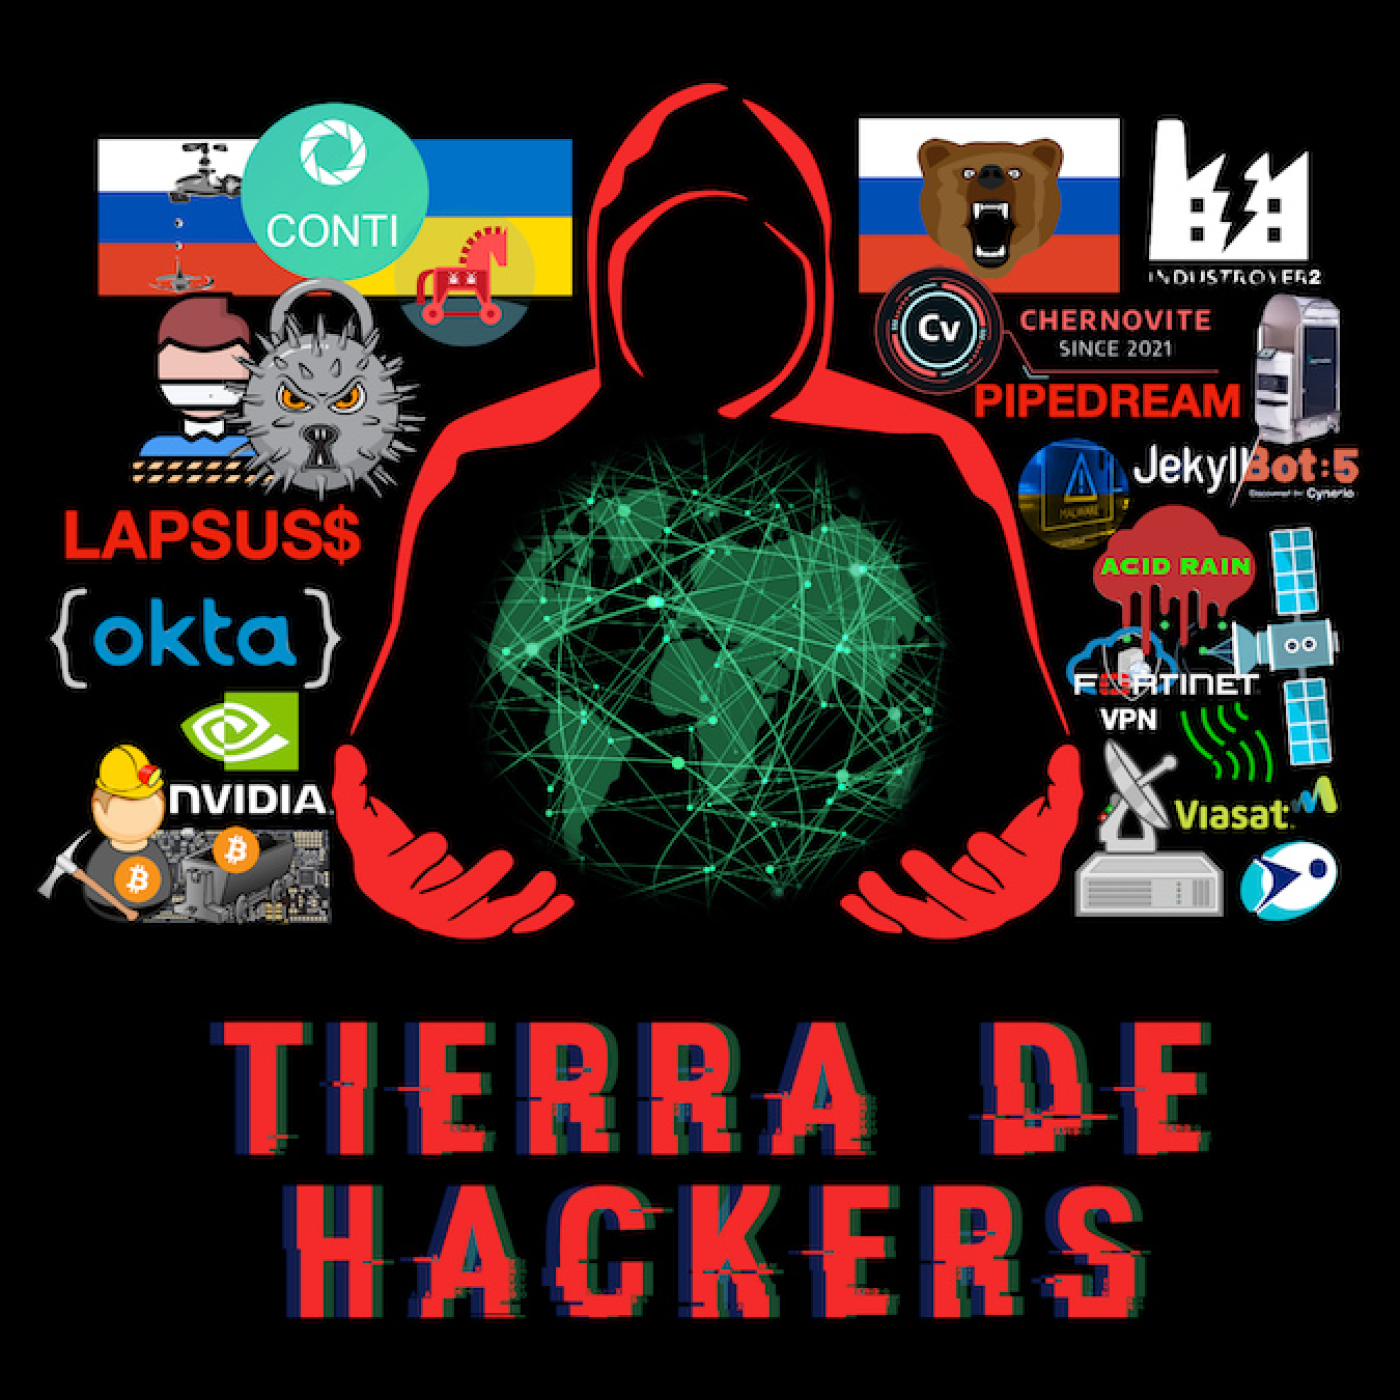
50. Conti, Industroyer2, LAPSUS$ y AcidRain
Un investigador Ucraniano toma la justicia por su mano y filtra dos años de conversaciones internas entre miembros de un grupo ciber-criminal que había declarado proteger a Rusia. El grupo de amenazas ruso Sandworm ataca de nuevo la red eléctrica ucraniana pero falla en el intento, además se descubre Industroyer2, un malware estilo navaja suiza que permite atacar a multitud de dispositivos de infrastructura crítica, y también se publica JekyllBot:5, un grupo de 5 vulnerabilidades de zero-day que afectan a robots médicos. Okta y Microsoft son comprometidos por un grupo de ciber-criminales cuyo cabecilla tiene 16 años… Un grupo de cibercriminales a favor de la invasión rusa en Ucrania utiliza el malware AcidRain para comprometer la red de comunicaciones por satélite de Viasat y dejar fuera de servicio a decenas de miles de usuarios y empresas en Ucrania y en otros países europeos. Notas y referencias en tierradehackers.com Recuerda unirte a nuestro Discord para conocer a más oyentes: tierradehackers.com/discord Si quieres apoyarnos y conseguir beneficios extra, puedes hacerlo a través de Patreon: patreon.com/tierradehackers Gracias a Mondad por su apoyo: monad.com Gracias a onBRANDING por su apoyo: onbranding.es
You May Also Like

Artificial Intelligence Masterclass
AI Masterclass
Theo - t3․gg
Theo - t3․gg

Bitcoin en español
Daniel Vargas

Jak Piggott
Jak Piggott

ITSPmagazine
ITSPmagazine, Sean Martin, Marco Ciappelli
Schlüsseltechnologie
Xyrillian Noises
Chat GPT Podcast
Sol Good Network
Caffe 2.0
Valentino Spataro
What's Your Problem?
iHeartPodcasts and Pushkin Industries
AI Fire Daily
AIFire.co
Artificial Intelligence Masterclass
AI Masterclass
Theo - t3․gg
Theo - t3․gg
Bitcoin en español
Daniel Vargas
Jak Piggott
Jak Piggott
ITSPmagazine
ITSPmagazine, Sean Martin, Marco Ciappelli
Schlüsseltechnologie
Xyrillian Noises
Chat GPT Podcast
Sol Good Network
Caffe 2.0
Valentino Spataro
What's Your Problem?
iHeartPodcasts and Pushkin Industries
AI Fire Daily
AIFire.co
Community discussion